Cybersécurité pour Entreprises
Cybersécurité gérée : protection réelle, sans avoir besoin d'une équipe de sécurité interne
Plus de la moitié des cyberattaques au Portugal touchent les PME — et un seul incident de ransomware peut immobiliser l’activité pendant des jours et coûter des dizaines de milliers d’euros. DataRoad fournit des services de cybersécurité aux entreprises : elle conçoit, implante et gère la sécurité informatique complète de votre entreprise: prévention, surveillance proactive, réponse aux incidents et reprise. Tout cela grâce à un plan fixe, avec des responsables identifiés et des SLA rédigés.
232+
Entreprises protégées au Portugal, des PME aux multinationales
24/7
Suivi et alerte sur le plan Premium 365
< 2 h
Temps moyen de réponse aux incidents de sécurité
Le risque a changé — la défense doit aussi changer
L'antivirus a cessé d'arriver. Aujourd'hui, les attaques entrent par un e-mail de hameçonnage bien rédigé, par un mot de passe réutilisé, par un accès à distance mal configuré ou par un fournisseur compromis. Et elles ne choisissent pas la taille de l'entreprise : elles choisissent ceux qui sont mal protégés.
La bonne nouvelle : la plupart des incidents sont évitables grâce à des couches de protection bien gérées — et non avec un énième logiciel acheté et oublié. C'est exactement ce que fait DataRoad : la sécurité en tant que service continu, gérée par une équipe certifiée Fortinet, Sophos, Cisco et Microsoft, intégrée au support et à l'infrastructure de votre entreprise.
Les couches de protection que nous gérons
Pare-feu gérés
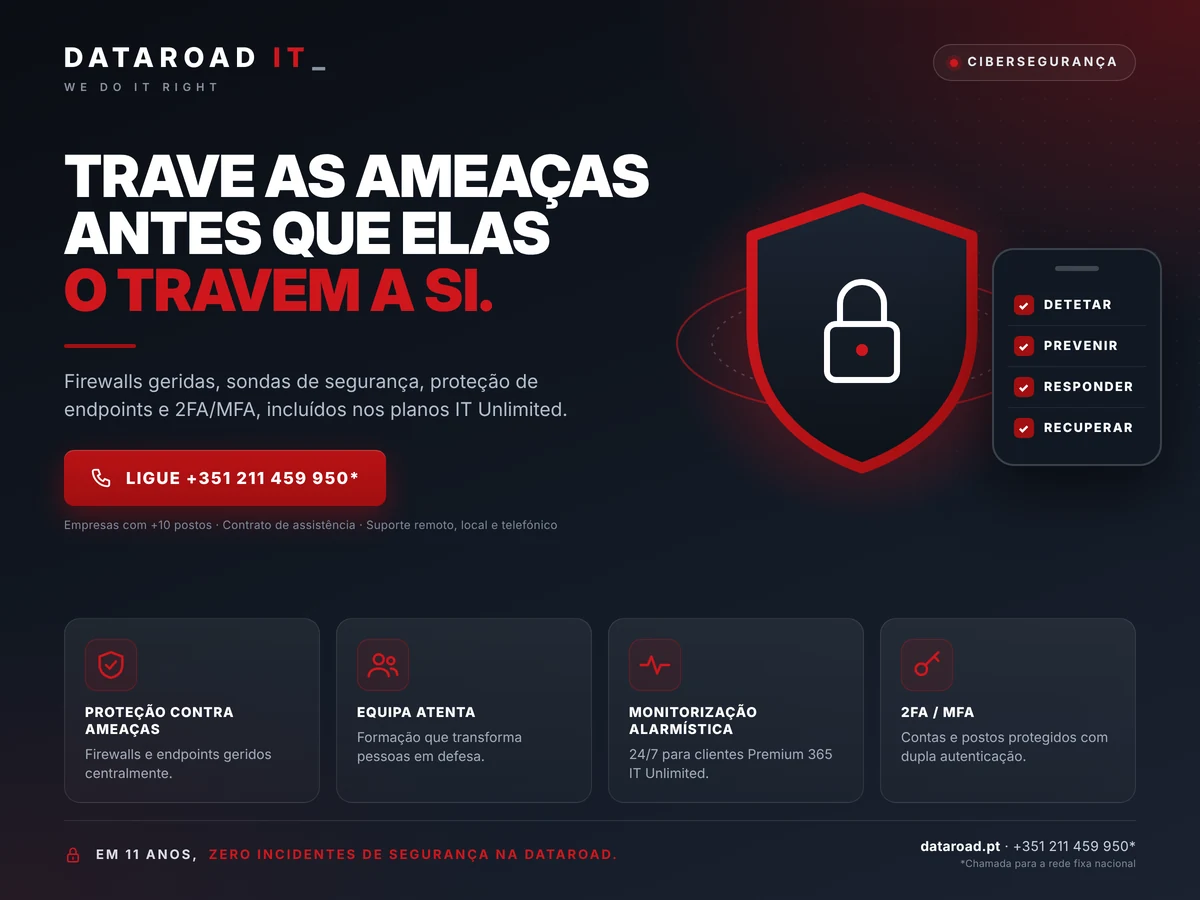
Périmètre de réseau protégé par pare-feu de nouvelle génération — configuration, mises à jour, surveillance du trafic et VPN sécurisés pour le télétravail.
Protection des postes et des agents
Antivirus de nouvelle génération (EDR) sur tous les équipements, avec détection des comportements suspects et mise en quarantaine automatique des machines compromises.
Sécurité de la messagerie
Filtrage des tentatives de hameçonnage, du spam et des pièces jointes malveillantes avant qu’ils n’atteignent la boîte de réception — le point d’entrée n° 1 des attaques.
Accès et identités
Authentification multifacteur (MFA), politiques de mots de passe, gestion des privilèges et révision des accès — afin qu'un mot de passe volé n'ouvre pas toute l'entreprise.
Sauvegardes et récupération
Sauvegardes gérées et testées avec un plan de reprise après sinistre : si tout le reste échoue, l'entreprise se remet sur pied — sans payer de rançon.
Wi-Fi et réseau segmenté
Réseaux d'invités séparés, segmentation par département et Wi-Fi d'entreprise sécurisé, pour contenir toute intrusion.
Conformité au RGPD
Mesures techniques et organisationnelles alignées sur le RGPD : protection des données personnelles, registres, conservation et réponse aux incidents documentée.
Sensibilisation des équipes
Bonnes pratiques et alertes pour vos collaborateurs — car le mauvais clic d'un utilisateur distrait reste le plus grand risque.
Sécurité ponctuelle ou sécurité gérée ?
| Approche | Que se passe-t-il ? | Résultat |
|---|
| Acheter un logiciel et l'installer | Licences achetées une seule fois, sans gestion, sans mise à jour des politiques, sans surveillance. | Fausse impression de sécurité. Les attaques évoluent ; la protection reste figée dans le temps. |
| Audit annuel | Une photo de l'instant, un rapport remis… et personne ne met en œuvre les recommandations. | Le risque identifié est toujours présent. Le papier ne bloque pas les rançongiciels. |
| Cybersécurité gérée DataRoad | Couches de protection mises en œuvre et gérées tous les jours, avec une surveillance 24h/24 et 7j/7, une réponse aux incidents et une amélioration continue. | Risque réduit de manière permanente, avec un responsable clair : nous. |
Combien coûte la protection de l'entreprise ?
Incluse dans les forfaits IT Unlimited
La gestion de la sécurité fait partie des plans IT Unlimitedprotection des postes, politiques d'accès, sauvegardes et surveillance sont compris dans l'abonnement mensuel fixe, sans engagement. Les projets spécifiques — nouveau pare-feu, segmentation de réseau, audit de sécurité ou mise en conformité RGPD — font l'objet d'une proposition sur mesure, avec un périmètre et un montant fixés par écrit.
Comment nous protégeons votre entreprise
1
Audit
Évaluation des risques réels : périmètre, postes, accès, e-mail, sauvegardes et conformité.
2
Formule
Priorités par impact et coût, expliquées en langage de gestion — pas en jargon technique.
3
Mise en œuvre
Couches de protection installées et configurées par une équipe certifiée, sans interrompre l'opération.
4
Gestion continue
Surveillance 24h/24 et 7j/7, mises à jour, tests de récupération et rapports réguliers à la direction.
Secteurs où la sécurité n'est pas facultative
Cliniques et santé
Données des patients protégées et conformité RGPD — la base de la confiance clinique. Voir secteur de la santé
Hôtellerie
Données des clients, paiements et Wi-Fi des clients sécurisés et segmentés de l'opération.
Entreprises internationales
Politiques de sécurité alignées sur les exigences de la maison mère, en portugais et en anglais.
Cas réels : la sécurité gérée dans des entreprises comme la vôtre
Nous ne vendemos pas la sécurité en théorie. Ce sont des projets publiés sur notre site web, avec un client identifié :
FreshDesign — pare-feu NGFW et télétravail sécurisé
Pare-feu de nouvelle génération, VPN SSL pour accès distants, répartition de charge et basculement Internet, avec surveillance et alertes en temps réel. Voir le cas
Ventask — plus de 350 postes protégés
Gestion continue des pare-feu, des commutateurs et des points d'accès sans fil, avec surveillance proactive, dans le cadre du contrat IT Unlimited. Voir le cas
Velv par OnRising — de 90 à 200 postes
Réseau sans fil, pare-feu, serveurs et support avec SLA à coût mensuel fixe, dans un contrat qui a grandi avec l'entreprise. Voir le cas
Ce qui reste par écrit
La sécurité gérée sans document n'est pas de la sécurité — c'est une confiance aveugle. Le contrat et les rapports définissent :
- Inventaire de ce qui est protégé: postes, serveurs, pare-feus, comptes de messagerie et sauvegardes, avec l'état de chaque couche.
- Délais de réponse par prioritéun incident de sécurité passe en priorité maximale, avec les délais de ACC à compter de l'alerte.
- Politique de sauvegarde avec des tests de restaurationce qui est copié, à quelle fréquence, où cela se trouve et quand cela a été restauré avec succès pour la dernière fois.
- Rapport mensuelalertes traitées, mises à jour appliquées, tentatives bloquées et ce que nous recommandons de corriger ensuite.
- Qui fait quoi dans un incidentcontacts, ordre d'isolement, communication interne et, le cas échéant, notification aux autorités.
NIS2 et obligations légales
Depuis 2025, la directive NIS2 est transposée au Portugal par le décret-loi 125/2025, avec un enregistrement obligatoire sur la plateforme MyCiber et des amendes pouvant aller jusqu'à 10 millions d'euros pour les entités concernées. Les mesures exigées — gestion des risques, sauvegardes, contrôle des accès, réponse aux incidents et formation — sont exactement les couches décrites sur cette page. Voyez si votre entreprise est concernée par la directive NIS2 et ce qu'il y a à faire, et utilisez la nôtre liste de contrôle de cybersécurité pour PME comme point de départ. Pour la fraude la plus courante dans les entreprises portugaises — la facture modifiée par e-mail — nous en avons un guide pratique de protection.
Foire aux questions sur la cybersécurité
Mon entreprise est-elle concernée par la directive NIS2 ?
Cela dépend du secteur et de la taille : la directive NIS2 englobe des entités essentielles et importantes dans des secteurs tels que la santé, l'énergie, les transports, le numérique et l'administration publique, ainsi que les fournisseurs de ces entités. Au Portugal, elle s'applique par le décret-loi 125/2025, avec une inscription sur MyCiber. Nous effectuons cette vérification avec vous sans engagement — consultez notre page sur NIS2 au Portugal.
La sécurité gérée est-elle incluse dans IT Unlimited ?
La surveillance 24×7 (Premium 365) est incluse dans tous les plans IT Unlimited. Les niveaux de protection — pare-feu géré, protection des postes et serveurs, sécurité e-mail et sauvegardes testées — sont adaptés à votre parc informatique et sont facturés au même prix mensuel fixe, sans heures comptées ni factures surprises en cas d’alerte.
Mon entreprise est petite — sommes-nous vraiment une cible ?
Oui, et c'est précisément pour cela : les attaques actuelles sont automatisées et recherchent des entreprises mal protégées, et non de grandes entreprises. Les PME sont la majorité des victimes au Portugal précisément parce qu'elles investissent moins dans la protection.
Nous avons déjà un antivirus. Ça ne suffit pas ?
Non. L'antivirus traditionnel protège contre les fichiers malveillants connus, mais les attaques d'aujourd'hui entrent par hameçonnage, mots de passe volés et accès distants. Il faut protéger en couches : périmètre, postes, e-mail, accès et sauvegardes.
Que se passe-t-il si nous sommes attaqués ?
Avec la sécurité gérée par DataRoad, l'incident est détecté grâce à la surveillance, la machine affectée est isolée et la reprise est effectuée à partir de sauvegardes testées — avec une réponse immédiate et une communication claire avec la direction tout au long du processus.
Cela nous aide-t-il avec le RGPD ?
Oui. Les mesures techniques que nous avons mises en œuvre — protection des données, contrôle des accès, sauvegardes et journalisation des incidents — constituent la base de la conformité au RGPD, et nous documentons tout pour votre délégué à la protection des données ou votre conseiller juridique.
Combien de temps faut-il pour la mise en œuvre ?
Les couches essentielles restent actives les premières semaines ; le plan complet est échelonné par priorité de risque, sans interrompre l'opération. Après la mise en œuvre, la gestion est continue — la sécurité n'est jamais “ terminée ”.
Découvrez où votre entreprise est exposée
— avant que quelqu'un ne le découvre par lui-même
Demandez un audit de sécurité à DataRoad : nous identifions les risques réels, nous les expliquons en langage clair et nous présentons un plan avec des priorités et des montants fixes. Réponse en 24 heures ouvrées.
Demander un audit de sécurité