Pare-feu et Sécurité Informatique pour Entreprises


24 contratos públicos: RTP, Instituto Superior Técnico, Faculdade de Medicina de Lisboa e SSAP escolhem a DataRoad para suporte informático e gestão e instalação de redes informáticas
RTP, Instituto Superior Técnico, Faculdade de Medicina de Lisboa, ANQEP, SSAP e três autarquias: 24 contratos públicos desde 2017 em suporte informático, redes informáticas e redes wireless.

Serviços Sociais da Administração Pública voltam a escolher a DataRoad para instalação de uma rede wireless business com 14 pontos de acesso num edifício em Lisboa
Os SSAP voltam a confiar na DataRoad: 14 pontos de acesso wireless, bastidor, firewall e gestão da rede com alarmística, depois de vários projetos de rede em Lisboa, Évora, Aljubarrota e São Pedro do Sul.
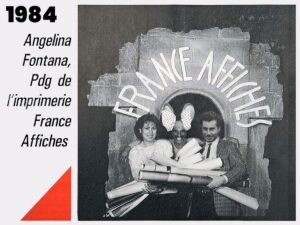
France Affiches em Paris escolhe a DataRoad para auditoria de IT e consultadoria informática em 2 localizações em Paris
A France Affiches escolheu a DataRoad para uma auditoria de IT completa à rede e aos sistemas. O trabalho é feito em Paris, na sede do grupo.
Ambassades, organisations internationales et entreprises de prestige choisissent DataRoad au Portugal
Ambassade de Corée, Consulat du Brésil, DCIAP, Groupe Mitrelli, Harlan & Poston, ReStream, Forward College, beQom — les projets qui font de DataRoad le partenaire informatique d'organisations internationales au Portugal.
Certaines des entreprises qui confient leur infrastructure à DataRoad, des secteurs où un arrêt coûte beaucoup plus cher que le support informatique
Projets et réussites de DataRoad
Articles et actualités du blog DataRoad
- Ventask : IT Unlimited pour 350 postes, pare-feu et commutateurs
- Velv by OnRising choisit DataRoad : contrat IT Unlimited pour 90 postes, un pare-feu et un réseau sans fil (2023)
- Sauvegarde et Reprise après Sinistre : ce qu'une PME doit savoir
- FreshDesign : pare-feu, VPN SSL et redondance Internet
- Vidéosurveillance IP pour les entreprises : conception, réseau et obligations
- Harland & Poston : réseau, pare-feu et Wi-Fi sur l'Av. da Liberdade